
本篇围绕物理服务器防护展开,首先强调防护基础配置的核心地位,通过合理搭建防护框架搭建防护体系,奠定全面防护的基础,避免防护存在缺失或漏洞的情况,为后续各类防护措施的实施奠定框架前提,确保防护工作从整体体系层面有序推进,保障物理服务器安全防护工作具备基本架构支撑。
目录导读:
从基础到实战,全方位筑牢安全防线物理服务器作为企业核心业务数据存储、运算的基石,安全防护是其生存发展的关键保障,很多同学在搭建或升级物理服务器时,容易陷入防护策略缺失、流程混乱的困境,导致安全风险逐步积累,今天我们就从防护基础配置、分场景策略、实操验证等角度,梳理一套可直接落地的物理服务器防护配置方案,帮你筑牢安全根基。
物理服务器的防护不是零散补丁,首先要完成基础框架搭建,确保防护体系有清晰边界,避免后续问题集中爆发。
基础环境前置配置
防护配置的第一步是确保物理服务器基础环境合规,这是防护有效的前提:
- 硬件基础校验:优先选择合规硬件,需符合官方强制要求的防护适配要求,比如计算节点需设置冗余算力保障,存储节点需配置足够存储容量满足防护数据留存需求,避免因硬件基础不足导致防护能力失效。
- 权限合规管控:通过基础配置管控访问权限,提前梳理服务器所有资源的使用规则,对管理、运维、业务等角色做权限分级管理,禁止越权访问核心数据、运维敏感操作,从根源减少权限滥用带来的风险。
- 合规基线适配:提前校验服务器部署环境是否符合安全防护相关规范,比如涉密服务器需满足涉密防护要求,非涉密服务器需符合数据安全合规要求,避免不符合规范的部署成为防护漏洞的源头。
基础防护组件设置
在环境确认无误后,部署基础防护组件,形成防护基础框架:
- 身份识别防护:配置访问身份校验机制,对所有服务器访问行为做身份核验,禁止未授权账号直接操作服务器资源,从身份层面切断非法访问入口。
- 传输加密防护:对服务器数据全链路传输做加密管控,无论是数据交互、跨系统访问,还是内部数据传输,都配置传输加密机制,防止敏感数据在传输过程中被窃取、篡改。
- 访问审计留存:配置全链路访问日志留存机制,对所有服务器的访问行为、操作操作、权限变更做全程记录,留存期限满足至少1年要求,方便后续风险溯源、问题排查。
分场景防护配置:不同场景针对性配置,匹配防护需求
物理服务器的防护策略需要结合使用场景定制,不同场景的防护重点不同,具体可按以下场景配置:
面向业务运营的防护配置
如果是承载业务操作、数据读取的普通物理服务器,防护重点聚焦业务场景的风险管控:
- 访问权限分层管控:按业务角色拆分权限,给业务操作账号设置细粒度权限,比如只能读取指定业务模块数据,禁止跨模块访问、操作,避免权限滥用导致数据泄露。
- 操作行为监控管控:对业务操作行为做全流程监控,比如禁止对敏感数据执行批量修改、删除操作,对异常操作行为做实时拦截、告警,从操作层面减少违规行为。
- 数据访问合规管控:对业务访问数据做合规校验,禁止访问未授权、涉敏、过时数据,一旦发现违规访问行为第一时间拦截,避免违规数据流入业务系统。
面向数据存储的防护配置
如果是承载核心数据存储、运算的物理服务器,防护重点聚焦数据安全管控:
- 存储权限隔离管控:对存储资源做严格权限隔离,不同存储数据类型、不同访问权限的资源分开管理,比如核心业务数据存储与公共数据存储做权限隔离,禁止权限不足账号访问核心数据。
- 数据完整性保障:配置数据完整性校验机制,定期对存储数据做校验,防止存储过程中数据被篡改、损坏,确保存储数据准确有效。
- 存储访问加密管控:对存储数据的访问做加密管控,无论是存储节点间的数据传输还是对外数据访问,都配置加密机制,防止数据在存储过程中被窃取、篡改。
面向运维运维的防护配置
如果是承载运维操作、资源管理的物理服务器,防护重点聚焦运维场景的安全管控:
- 运维操作权限管控:对运维操作做权限限制,运维账号仅可操作指定范围的资源,禁止对核心数据、敏感资源进行运维操作,从操作层面避免运维误操作引发风险。
- 操作行为全流程监控:对运维操作做全流程监控,对非授权操作、异常操作行为实时告警、拦截,避免运维操作越权引发安全隐患。
- 操作日志全量留存:对运维所有操作记录全量留存,覆盖操作主体、操作内容、操作时间、操作权限等全维度信息,留存期限满足安全溯源要求。
防护配置实操验证:按标准流程核验,确保防护落地有效
配置防护只是第一步,需要按标准流程核验,确保防护方案落地生效,避免无效配置。
配置落地核验
在配置完成后,需按以下标准逐一核验,确认防护体系生效:
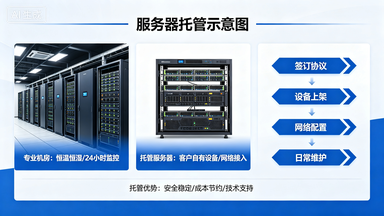
- 权限合规核验:通过权限核查验证所有权限配置符合预期,无越权权限、无多余权限,所有资源访问权限清晰可查。
- 防护逻辑核验:通过防护规则验证访问、操作、存储全链路防护逻辑正常生效,异常行为、违规操作被准确拦截、告警。
- 留存合规核验:确认访问、操作、数据留存记录的完整性、清晰度符合要求,留存数据无缺失、无模糊记录,满足安全溯源需求。
案例验证:合规防护的实际效果
以某中小企业部署物理服务器的防护案例为例,可直观看到防护的实际价值:
- 初始场景:该企业原有物理服务器防护缺失,存在未授权访问业务核心数据、运维操作未限制的风险,存在潜在的数据泄露隐患。
- 配置措施:按基础配置+分场景配置完成防护搭建,先完成权限分级、访问加密、操作审计基础配置,再针对业务运营、数据存储、运维运维三类场景匹配防护策略,同时落地核验所有防护逻辑生效。
- 防护效果:部署后,非授权访问业务核心数据、异常运维操作被全部拦截,访问、操作、数据留存记录完整,后续运维、业务排查风险均通过记录溯源解决,未发生相关安全事件,业务运营和运维效率得到提升。
常见问题应对:避开防护配置误区,避免风险漏防
在配置过程中,容易陷入一些常见误区,也会出现防护失效的问题,需重点规避:
- 误区1:防护配置追求“大而全”,忽略优先级:避免为了覆盖所有风险同时添加过多防护规则,优先落实核心风险防护,避免冗余配置占用资源、增加运行成本,同时保证核心防护规则生效。
- 误区2:防护配置临时更新,规则不落地:避免防护规则完成配置后不做长期跟踪,后续新增权限、调整规则时无法同步更新,导致防护出现空白区域,需建立规则动态调整机制,确保防护始终匹配实际风险变化。
- 误区3:防护配置“重建轻检”:避免配置完成后不定期进行核验,防护规则设定后长期不校验,导致已设置的防护失效、风险漏防,需建立常态化核验机制,及时发现防护漏洞、调整防护策略。
物理服务器防护不是一次性配置工作,需要从基础框架到分场景策略,再到落地核验、问题应对,逐步构建完善的防护体系,通过科学配置、持续核验、动态调整,才能有效规避安全风险,为服务器运营、数据安全提供可靠保障,后续如果遇到具体的防护配置问题,可以结合场景进一步细化优化方案。
扩展知识阅读
物理服务器防护的底层逻辑(先搞懂再动手)
1 物理服务器与虚拟机的防护差异
物理服务器防护和虚拟机防护虽然有很多共通点,但物理层面的特性决定了防护重点不同。
| 防护维度 | 物理服务器 | 虚拟机 |
|---|---|---|
| 物理介质安全 | 硬盘加密、防拆机制 | 依赖宿主机或云平台保护 |
| 网络隔离 | 物理网卡绑定、独立网闸 | 依赖虚拟网络隔离(如vSwitch) |
| 漏洞修复 | 需物理接触安装补丁 | 可自动化在线更新 |
| 灾难恢复 | 需物理备份数据+系统镜像 | 可快照恢复或迁移到其他节点 |
案例:某电商公司曾因虚拟机跨物理机共享存储,导致一台服务器被入侵后波及整个存储集群,改用物理机独立存储后攻击范围缩小90%。
2 防护金字塔模型(3层防护体系)
第一层(基础防护):物理安全+网络隔离
第二层(系统防护):操作系统加固+漏洞管理
第三层(动态防护):入侵检测+行为审计
基础防护配置指南(手把手教学)
1 物理安全配置清单
| 措施 | 具体操作 | 推荐工具/设备 |
|---|---|---|
| 门禁管理 | 设置指纹/刷卡+监控录像保留30天 | 智能门禁系统(如海康威视) |
| 防拆机制 | 固定螺丝+防弹玻璃机柜 | 爆炸螺栓(物理防拆) |
| 定期巡检 | 每月检查电源线/网络线物理连接 | 巡检记录表(Excel/Notion模板) |
问答:Q:服务器机柜是否需要上锁?
A:必须!建议采用双锁机制(管理员+审计员分别持有一把钥匙),机柜门锁需符合防撬等级EN 13051-3标准。
2 网络隔离实战配置
核心原则:网络分层+单点接入
- 内网:服务器与业务网物理隔离(建议使用光纤网闸)
- 管理网:独立VLAN,通过堡垒机统一接入
- 监控网:仅传输日志流量,禁用所有主动服务
配置示例:
# 服务器网卡配置(Linux)
ip link set dev eth0 type physical
ip link set dev eth0 master bond0
高级防护方案(企业级实战)
1 入侵检测系统(IDS)部署案例
背景:某银行数据中心遭遇APT攻击,攻击者通过U盘植入恶意固件
解决方案:
- 部署HIDS(主机入侵检测系统):安装AIDE+OSSEC
- 部署NIDS(网络入侵检测系统):使用Suricata+Zeek
- 物理层监控:在PDU(电源柜)部署电流异常检测传感器
成效:攻击者在物理层面植入的恶意固件被电流波动异常检测到,提前2小时阻断入侵。
2 漏洞管理自动化流程
PDCA循环:
- Plan:每月1号执行Nessus扫描(覆盖所有物理服务器)
- Do:自动生成修复清单(优先级:高危>中危>低危)
- Check:通过JIRA跟踪修复进度
- Act:季度复盘漏洞分布热力图
工具推荐:
- 漏洞扫描:Nessus/OpenVAS
- 修复管理:Tenable.io/Qualys
- 知识库:Confluence+Checklist
常见问题与解决方案(Q&A实战)
1 权限管理混乱怎么办?
典型场景:10人运维团队共享管理权限
解决方案:
- 实施RBAC(基于角色的访问控制)
- 使用PowerDNS管理IP权限
- 建立操作日志审计机制
配置示例:
# Linux权限配置(sudoers)
%admin  ALL=(ALL) NOPASSWD: /opt/server/backup.sh
%审计员  ALL=(root) NOPASSWD: /var/log/audit/auditdctl status
2 日志不完整如何解决?
常见问题:某企业日志存储超过90天即删除
改进方案:
- 部署集中日志系统(ELK/Wazuh)
- 设置三级存储策略:
- 热存储(7天):S3云存储
- 温存储(30天):本地NAS
- 冷存储(180天):磁带归档
配置参数:
# Wazuh配置示例
logrotate:
  retention:
    days: 180
    size: 1G
  storage:
    type: s3
    bucket: my-log-bucket
灾难恢复实战演练(关键环节)
1 物理服务器灾难恢复流程
演练步骤:
- 模拟场景:核心机房断电+网络中断
- 应急响应:
- 启用备用PDU(提前规划N+1冗余)
- 从磁带库恢复最新备份(RTO<4小时)
- 验证恢复:
- 检查RAID卡状态
- 测试网络连通性
- 执行压力测试(JMeter模拟2000并发)
工具清单:
- 备份工具:Veeam Backup & Replication
- 恢复工具:Restic(增量备份)
- 测试工具:iPerf(网络压力测试)
2 典型失败案例警示
某金融公司事件:
- 问题:未规划物理服务器独立电源
- 结果:机房UPS故障导致3台核心服务器宕机
- 损失:业务中断4小时,直接损失超500万元
- 改进:部署双路UPS+柴油发电机(续航72
相关的知识点:
物理服务器哪家公司好 选购物理服务器的指南,哪家公司是你的理想选择?
