
,# 托管服务器远程安全:忽视隐形堡垒的风险,在利用托管服务器提供服务或存储数据时,便捷性是显而易见的,但随之而来的远程访问安全问题却常常被低估,成为潜在的软肋,许多企业或个人在享受托管服务带来的灵活性和效率时,可能忽略了那些“看不见”的安全堡垒,这些堡垒并非物理上的,而是指那些隐藏在远程连接、配置设置、访问控制和监控机制中的安全漏洞,使用弱密码、未及时更新的系统、缺乏多因素认证、错误配置的防火墙或访问权限,以及缺乏持续的安全监控,都可能成为攻击者突破的入口,忽视这些看似微小的细节,就如同拥有一个看似坚固的堡垒,却未上锁或留下守卫,其后果可能是灾难性的——数据泄露、服务中断、业务受损甚至法律风险,对于依赖托管服务器的用户而言,必须将远程安全视为核心而非可选项,定期审视和加固访问策略,采用强身份验证措施,并保持警惕,才能真正保护好这座无形的数字堡垒。
本文目录导读:
大家好,今天我们来聊聊一个听起来高大上,但其实和我们每个用服务器的人都息息相关的话题——托管服务器远程安全,别被这高大上的名字吓到,说白了,就是让你的服务器在别人的数据中心里也能安如泰山,听起来简单,但真要说到做到,可不容易。
托管服务器到底是个啥?
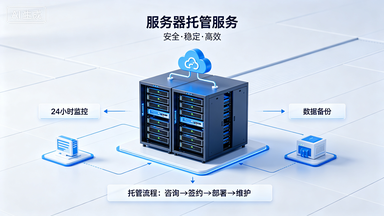
托管服务器就是你把服务器硬件放在专业的数据中心里,由数据中心提供电力、网络、物理安全等服务,你只需要远程管理它,好处不用我多说,省电省空间,还能享受专业的机房环境,但正因为是"别人家的机房",安全就成了重中之重。
很多人觉得,托管服务器就等于把安全责任丢给服务商了,其实不然!服务商负责物理安全,但网络攻击、配置错误、账号泄露这些,还得你自己操心,这就像是你把房子托管给物业,物业会帮你防贼,但你家的防盗门是不是该换?监控是不是该装?这些还得你自己决定。
托管服务器面临哪些安全风险?
网络攻击
托管服务器虽然在数据中心,但网络攻击是无处不在的,DDoS攻击、端口扫描、恶意软件植入,这些都是常见的威胁,想象一下,你的服务器突然被洪水般的垃圾流量砸中,业务直接瘫痪,这可不是闹着玩的。
配置错误
很多托管用户为了方便,喜欢用默认的用户名和密码,或者开启不必要的端口,这就给攻击者提供了可乘之机,某公司因为没有关闭远程管理的默认端口,结果被黑客轻易入侵,导致核心数据泄露。
账号与权限问题
多账号、弱密码、权限过大……这些都是常见的安全隐患,某个员工的账号被共享,结果他不小心点了钓鱼邮件,整个公司的服务器就可能被黑。
物理安全风险
虽然数据中心有门禁、监控、温湿度控制等,但万一发生火灾、断电、设备故障呢?虽然概率低,但一旦发生,影响也是巨大的。
服务商安全漏洞
托管服务商本身也可能存在安全漏洞,他们的防火墙配置不当,或者员工操作失误,都可能给你带来风险。
下面这张表格总结了托管服务器的主要风险及应对措施:
| 风险类型 | 潜在影响 | 应对措施 |
|---|---|---|
| 网络攻击 | 服务瘫痪、数据丢失 | 配置防火墙、启用DDoS防护、定期扫描 |
| 配置错误 | 未经授权的访问 | 关闭不必要的端口、使用默认安全配置 |
| 账号与权限问题 | � 整个系统被入侵 | 实施最小权限原则、定期审计账号 |
| 物理安全风险 | 设备损坏、服务中断 | 选择有良好物理安全措施的数据中心 |
| 服务商安全漏洞 | 间接安全风险 | 审查服务商安全记录、签订SLA协议 |
如何保障托管服务器的远程安全?
加强身份验证
别用简单的密码,尤其是默认的用户名和密码,建议使用多因素认证(MFA),比如输入密码后还要发个短信验证码,这样,就算密码被猜出来了,黑客还得再翻一堵墙。
定期更新与打补丁
软件不是一成不变的,漏洞会不断被发现,所以得定期更新系统、数据库、应用程序,别觉得麻烦,一次小更新可能就堵住了一个大漏洞。
防火墙与入侵检测
别小看防火墙,它是你服务器的第一道防线,合理配置防火墙规则,只开放必要的端口,入侵检测系统(IDS)则像个哨兵,随时盯着异常流量,发现可疑活动就报警。
数据加密
不管是存储在服务器上的数据,还是在传输中的数据,都该加密,SSL证书就是个好东西,它能让你的数据在网上传得又快又安全。
日志与监控
定期查看服务器日志,看看有没有可疑活动,设置监控告警,一旦CPU、内存、网络出现异常,立马通知你。
备份与恢复
再厉害的系统也可能出问题,所以得定期备份数据,备份还得放在不同的地方,防止一次灾难把所有备份都毁了。
选择靠谱的服务商
服务商的安全记录、应急响应能力、服务水平协议(SLA)都是考察重点,别只看价格,安全才是王道。
常见问题解答
Q:托管服务器的安全责任到底在谁? A:物理安全由服务商负责,网络与配置安全由你负责,但服务商也有责任提供安全的环境,比如防火墙配置、员工培训等。
Q:如果服务商被攻击了,我的服务器会不会受影响? A:有可能,如果服务商的防火墙被绕过,攻击者可能直接访问你的服务器,这就是为什么你要选择有良好安全记录的服务商。
Q:托管服务器适合小公司吗? A:当然适合!托管服务器成本低、维护简单,是小公司的理想选择,只要做好安全配置,一样能稳定运行。
案例分享:一次差点酿成大祸的托管服务器安全疏忽
某电商公司为了省钱,把服务器托管在一家小型数据中心,他们没有配置防火墙,也没有定期更新系统,结果,黑客通过端口扫描发现了他们的服务器,植入了木马程序,短短几小时内,客户数据被窃取,公司损失惨重,后来他们花高价请了安全团队,才把漏洞补上。
这个案例告诉我们,托管服务器安全不是小事,马虎不得。
托管服务器就像一座看不见的堡垒,看似安全,实则暗藏风险,要想让它真正成为你的护城河,就得未雨绸缪,把安全当成日常功课,别等到数据泄露了才后悔,那时候可就晚了。
希望这篇文章能帮到你!如果你还有其他问题,欢迎在评论区留言,我们一起讨论。
知识扩展阅读
在当今数字化时代,企业和个人对数据的安全性和隐私保护越来越重视,托管服务器作为数据存储和处理的关键节点,其安全性直接关系到整个系统的稳定性和可靠性,制定一套有效的远程安全策略显得尤为重要,我们将通过表格、问答和案例的形式,详细阐述如何构建一个全面的托管服务器远程安全策略。
防火墙与入侵检测系统(IDS)
配置步骤:
- 安装防火墙:确保服务器安装了最新的防火墙软件,并设置适当的规则来阻止未经授权的访问。
- 启用入侵检测系统:安装并配置入侵检测系统,以便实时监控网络流量,及时发现潜在的威胁。
补充说明:
- 定期更新:保持防火墙和入侵检测系统的更新,以确保能够应对最新的攻击手段。
- 日志记录:确保防火墙和入侵检测系统有足够的日志记录功能,以便事后分析和调查。
访问控制列表(ACL)
配置步骤:
- 定义ACL:为不同的用户和组设置不同的访问权限,确保只有授权的用户才能访问特定的资源。
- 实施ACL:在操作系统层面实施ACL,确保只有经过授权的用户才能访问特定的文件或目录。
补充说明:
- 最小权限原则:遵循最小权限原则,只授予用户完成其工作所必需的最低权限。
- 定期审核:定期审查ACL,确保没有不必要的限制,或者发现新的安全漏洞。
加密技术
配置步骤:
- 数据加密:对敏感数据进行加密,以防止在传输过程中被截获和篡改。
- 密钥管理:妥善管理加密密钥,确保密钥的安全存储和使用。
补充说明:
- 多因素认证:结合使用密码、生物特征识别等多重认证方式,提高账户的安全性。
- 定期更换密钥:定期更换加密密钥,以减少被破解的风险。
定期安全审计
配置步骤:
- 审计计划:制定详细的安全审计计划,包括审计的频率、范围和内容。
- 执行审计:按照审计计划执行安全审计,检查系统的安全状态和潜在风险。
补充说明:
- 审计报告:将审计结果整理成报告,以便及时发现和解决问题。
- 持续改进:根据审计结果,不断优化安全策略和措施,提高系统的安全性。
员工安全培训
配置步骤:
- 制定培训计划:为员工提供定期的安全培训,包括最新的安全威胁和防御技巧。
- 实践演练:通过模拟攻击和应急响应演练,提高员工的安全意识和应对能力。
补充说明:
- 考核评估:对员工的安全培训效果进行考核评估,以确保培训的有效性。
- 持续更新:随着安全威胁的变化,及时更新培训内容,确保员工能够应对最新的安全挑战。
备份与恢复计划
配置步骤:
- 数据备份:定期对关键数据进行备份,并将其存储在安全的地理位置。
- 恢复测试:定期进行数据恢复测试,确保在发生灾难时能够迅速恢复正常运营。
补充说明:
- 备份策略:制定详细的备份策略,包括备份的频率、时间和地点。
- 灾难恢复:建立灾难恢复计划,以便在发生严重故障时能够迅速恢复正常运营。
监控与报警系统
配置步骤:
- 安装监控工具:在托管服务器上安装监控工具,实时监测系统的性能和安全状况。
- 设置报警阈值:根据业务需求,设定合理的报警阈值,以便在异常情况发生时能够及时通知相关人员。
补充说明:
- 自动化报警:实现报警的自动化处理,以便在发现问题时能够迅速采取相应的措施。
- 数据分析:对监控数据进行分析,以便发现潜在的安全风险和问题。
法律合规性检查
配置步骤:
- 了解法规要求:研究相关的法律法规,了解企业在网络安全方面的法律责任和要求。
- 合规性评估:定期进行合规性评估,确保企业的网络安全措施符合法律法规的要求。
补充说明:
- 法律顾问:聘请专业的法律顾问,为企业提供关于网络安全的法律咨询和支持。
- 持续更新:随着法律法规的变化,及时更新企业的网络安全策略和措施,确保其始终符合最新的法律要求。
通过上述的远程安全策略,可以有效地提升托管服务器的安全性,保护企业的数据资产免受各种威胁的侵害,网络安全是一个动态的过程,需要不断地学习和适应新的安全威胁和技术,企业应该建立一个持续的安全文化,鼓励员工积极参与安全管理,共同维护一个安全的工作环境。
相关的知识点:
